Concepto:
Una VLAN, acrónimo de virtual LAN (red de área local virtual), es un método para crear redes lógicas independientes dentro de una misma red física. Varias VLAN pueden coexistir en un único conmutador físico o en una única red física. Son útiles para reducir el tamaño del dominio de difusión y ayudan en la administración de la red, separando segmentos lógicos de una red de área local (los departamentos de una empresa, por ejemplo) que no deberían intercambiar datos usando la red local (aunque podrían hacerlo a través de un enrutador o un conmutador de capa 3 y 4).
Una VLAN consiste en dos redes de computadoras que se comportan como si estuviesen conectados al mismo PCI, aunque se encuentren físicamente conectados a diferentes segmentos de una red de área local (LAN). Los administradores de red configuran las VLAN mediante hardware en lugar de software, lo que las hace extremadamente fuertes.
A principios de la década de 1980, Ethernet era una tecnología consolidada que ofrecía una velocidad de 1 Mbits/s, mucho mayor que gran parte de las alternativas de la época. Las redes Ethernet tenían una topología en bus, donde el medio físico de transmisión (cable coaxial) era compartido. Ethernet era, por lo tanto, una red de difusión y como tal cuando dos estaciones transmiten simultáneamente se producen colisiones y se desperdicia ancho de banda en transmisiones fallidas.
El diseño de Ethernet no ofrecía escalabilidad, es decir, al aumentar el tamaño de la red disminuyen sus prestaciones o el costo se hace inasumible. CSMA/CD, el protocolo que controla el acceso al medio compartido en Ethernet, impone de por sí limitaciones en cuanto al ancho de banda máximo y a la máxima distancia entre dos estaciones. Conectar múltiples redes Ethernet era por aquel entonces complicado, y aunque se podía utilizar un router para la interconexión, estos eran caros y requería un mayor tiempo de procesado por paquete grande, aumentando el retardo.
Para solucionar estos problemas, primero W. Kempf inventó el bridge (puente), dispositivo software para interconectar dos LANs. En 1990 Kalpana desarrolló el switch Ethernet, puente multipuerto implementado en hardware, dispositivo de conmutación de tramas de nivel 2. Usar switches para interconectar redes Ethernet permite separar dominios de colisión, aumentando la eficiencia y la escalabilidad de la red. Una red tolerante a fallos y con un nivel alto de disponibilidad requiere que se usen topologías redundantes: enlaces múltiples entre switches y equipos redundantes. De esta manera, ante un fallo en un único punto es posible recuperar de forma automática y rápida el servicio. Este diseño redundante requiere la habilitación del protocolo spanning tree (STP) para asegurarse de que solo haya activo un camino lógico para ir de un nodo a otro y evitar así el fenómeno conocido como tormentas broadcast. El principal inconveniente de esta topología lógica de la red es que los switches centrales se convierten en cuellos de botella, pues la mayor parte del tráfico circula a través de ellos.
Sincoskie consiguió aliviar la sobrecarga de los switches inventando LAN virtuales al añadir una etiqueta a las tramas Ethernet con la que diferenciar el tráfico. Al definir varias LAN virtuales cada una de ellas tendrá su propio spanning tree y se podrá asignar los distintos puertos de un switch a cada una de las VLAN. Para unir VLAN que están definidas en varios switches se puede crear un enlace especial llamado trunk, por el que fluye tráfico de varias VLAN. Los switches sabrán a qué VLAN pertenece cada trama observando la etiqueta VLAN (definida en la norma IEEE 802.1Q). Aunque hoy en día el uso de LAN virtuales es generalizado en las redes Ethernet modernas, usarlas para el propósito original puede ser un tanto extraño, ya que lo habitual es utilizarlas para separar dominios de difusión (hosts que pueden ser alcanzados por una trama broadcast).
IEEE 802.1aq-2012 - Shortest Path Bridging ofrece mucha más escalabilidad a hasta 16 millones comparado con el límite de 4096 de las VLAN.
¿Cual es la utilidad de la VLAN?
Una VLAN consiste en dos redes de computadoras que se comportan como si estuviesen conectados al mismo PCI, aunque se encuentren físicamente conectados a diferentes segmentos de una red de área local (LAN). Los administradores de red configuran las VLAN mediante hardware en lugar de software, lo que las hace extremadamente fuertes.
Historia
El diseño de Ethernet no ofrecía escalabilidad, es decir, al aumentar el tamaño de la red disminuyen sus prestaciones o el costo se hace inasumible. CSMA/CD, el protocolo que controla el acceso al medio compartido en Ethernet, impone de por sí limitaciones en cuanto al ancho de banda máximo y a la máxima distancia entre dos estaciones. Conectar múltiples redes Ethernet era por aquel entonces complicado, y aunque se podía utilizar un router para la interconexión, estos eran caros y requería un mayor tiempo de procesado por paquete grande, aumentando el retardo.
Para solucionar estos problemas, primero W. Kempf inventó el bridge (puente), dispositivo software para interconectar dos LANs. En 1990 Kalpana desarrolló el switch Ethernet, puente multipuerto implementado en hardware, dispositivo de conmutación de tramas de nivel 2. Usar switches para interconectar redes Ethernet permite separar dominios de colisión, aumentando la eficiencia y la escalabilidad de la red. Una red tolerante a fallos y con un nivel alto de disponibilidad requiere que se usen topologías redundantes: enlaces múltiples entre switches y equipos redundantes. De esta manera, ante un fallo en un único punto es posible recuperar de forma automática y rápida el servicio. Este diseño redundante requiere la habilitación del protocolo spanning tree (STP) para asegurarse de que solo haya activo un camino lógico para ir de un nodo a otro y evitar así el fenómeno conocido como tormentas broadcast. El principal inconveniente de esta topología lógica de la red es que los switches centrales se convierten en cuellos de botella, pues la mayor parte del tráfico circula a través de ellos.
Sincoskie consiguió aliviar la sobrecarga de los switches inventando LAN virtuales al añadir una etiqueta a las tramas Ethernet con la que diferenciar el tráfico. Al definir varias LAN virtuales cada una de ellas tendrá su propio spanning tree y se podrá asignar los distintos puertos de un switch a cada una de las VLAN. Para unir VLAN que están definidas en varios switches se puede crear un enlace especial llamado trunk, por el que fluye tráfico de varias VLAN. Los switches sabrán a qué VLAN pertenece cada trama observando la etiqueta VLAN (definida en la norma IEEE 802.1Q). Aunque hoy en día el uso de LAN virtuales es generalizado en las redes Ethernet modernas, usarlas para el propósito original puede ser un tanto extraño, ya que lo habitual es utilizarlas para separar dominios de difusión (hosts que pueden ser alcanzados por una trama broadcast).
IEEE 802.1aq-2012 - Shortest Path Bridging ofrece mucha más escalabilidad a hasta 16 millones comparado con el límite de 4096 de las VLAN.
¿Cual es la utilidad de la VLAN?
 |
| Gráfico de una vlan |
La utilidad de las VLAN radica en la posibilidad de separar aquellos segmentos lógicos que componen una LAN y que no tienen la necesidad de intercambiar información entre sí a través de la red de área local. Esta particularidad contribuye a una administración más eficiente de la red física.
En concreto, una VLAN puede formarse con dos redes de computadoras (ordenadores) que se hallan conectadas, en sentido físico, a distintos segmentos de una LAN, pero que sin embargo actúan como si estuviesen unidos al mismo puerto. Dado que la configuración de la VLAN se realiza a través del hardware, la red virtual tiene una gran estabilidad y fortaleza.
Tipos de VLAN
- VLAN de nivel 1 (por puerto). También conocida como “port switching”. Se especifica qué puertos del switch pertenecen a la VLAN, los miembros de dicha VLAN son los que se conecten a esos puertos. No permite la movilidad de los usuarios, habría que re configurar las VLANs si el usuario se mueve físicamente. Es la más común y la que se explica en profundidad en este artículo.
- VLAN de nivel 2 por direcciones MAC. Se asignan hosts a una VLAN en función de su dirección MAC. Tiene la ventaja de que no hay que re configurar el dispositivo de conmutación si el usuario cambia su localización, es decir, se conecta a otro puerto de ese u otro dispositivo. El principal inconveniente es que si hay cientos de usuarios habría que asignar los miembros uno a uno.
- VLAN de nivel 2 por tipo de protocolo. La VLAN queda determinada por el contenido del campo tipo de protocolo de la trama MAC. Por ejemplo, se asociaría VLAN 1 al protocolo IPv4, VLAN 2 al protocolo IPv6, VLAN 3 a AppleTalk, VLAN 4 a IPX…
- VLAN de nivel 3 por direcciones de subred (subred virtual). La cabecera de nivel 3 se utiliza para mapear la VLAN a la que pertenece. En este tipo de VLAN son los paquetes, y no las estaciones, quienes pertenecen a la VLAN. Estaciones con múltiples protocolos de red (nivel 3) estarán en múltiples VLANs.
- VLAN de niveles superiores. Se crea una VLAN para cada aplicación: FTP, flujos multimedia, correo electrónico… La pertenencia a una VLAN puede basarse en una combinación de factores como puertos, direcciones MAC, subred, hora del día…
Ademas se pueden clasificar de otras 2 (dos) maneras
Dinámicas. Este tipo de VLAN no las analizaremos en profundidad, pero la definiremos a continuación. En este tipo la numeración o asignación se realiza mediante paquete de software. El administrador puede asignar los puertos que pertenezca a una VLAN u otra basándose en las direcciones ip de los equipos informáticos.
Elementos Característicos
- HUB: Un concentrador o hub es un dispositivo que permite centralizar el cableado de una red y poder ampliarla. Esto significa que dicho dispositivo recibe una señal y repite esta señal emitiéndola por sus diferentes puertos.

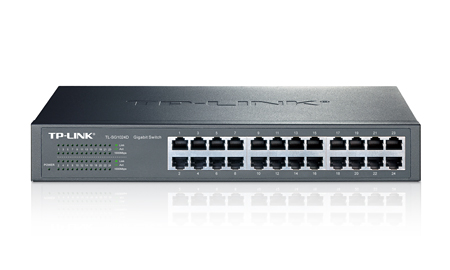
- SWITCH: El empleo de un switch mejora el rendimiento de la re debido a que este dispositivo segmenta o divide los “dominios de colisiones”, es decir, e comportamiento que se tiene en una LAN al utilizar concentradores o hubs.
- BLOQUEADOR: El bloqueador es una de las características físicas de la VLAN, es una herramienta para bloquear páginas web específicas. Si piensas que determinadas páginas web están interfiriendo en la buena educación, modales así como también en el interés por estudiar de los más pequeños (aunque también puede darse el caso de los trabajadores de una empresa), entonces te recomendamos instalar una herramienta que restrinja el ingreso de cualquier usuario a las mismas.


